过去几年,AI 领域一直在讨论一个问题:
模型到底能变得多聪明?
推理能力怎么样?
代码能力怎么样?
能不能解决更复杂的问题?
但是,当 AI 从“回答问题”开始走向“执行任务”之后,一个新的问题开始变得越来越重要:
谁对 Agent 的行为负责?
模型可以生成答案。
Agent 可以做决定。
一个长期运行的 Agent,甚至可以跨多个工具、系统和环境持续执行任务。
这意味着问题已经发生变化。
当一个 AI 系统可以访问浏览器、修改文件、调用 API、管理权限、部署代码,甚至参与金融交易时,仅仅拥有智能是不够的。
它还需要明确的 ownership。
这里的 ownership,不只是“谁拥有这个软件”。
更重要的是:
谁授权它?
它可以做什么?
它为什么做这个决定?
出现问题后谁可以控制和恢复?
一个能够行动,但没有明确责任边界的系统,很难真正被信任。
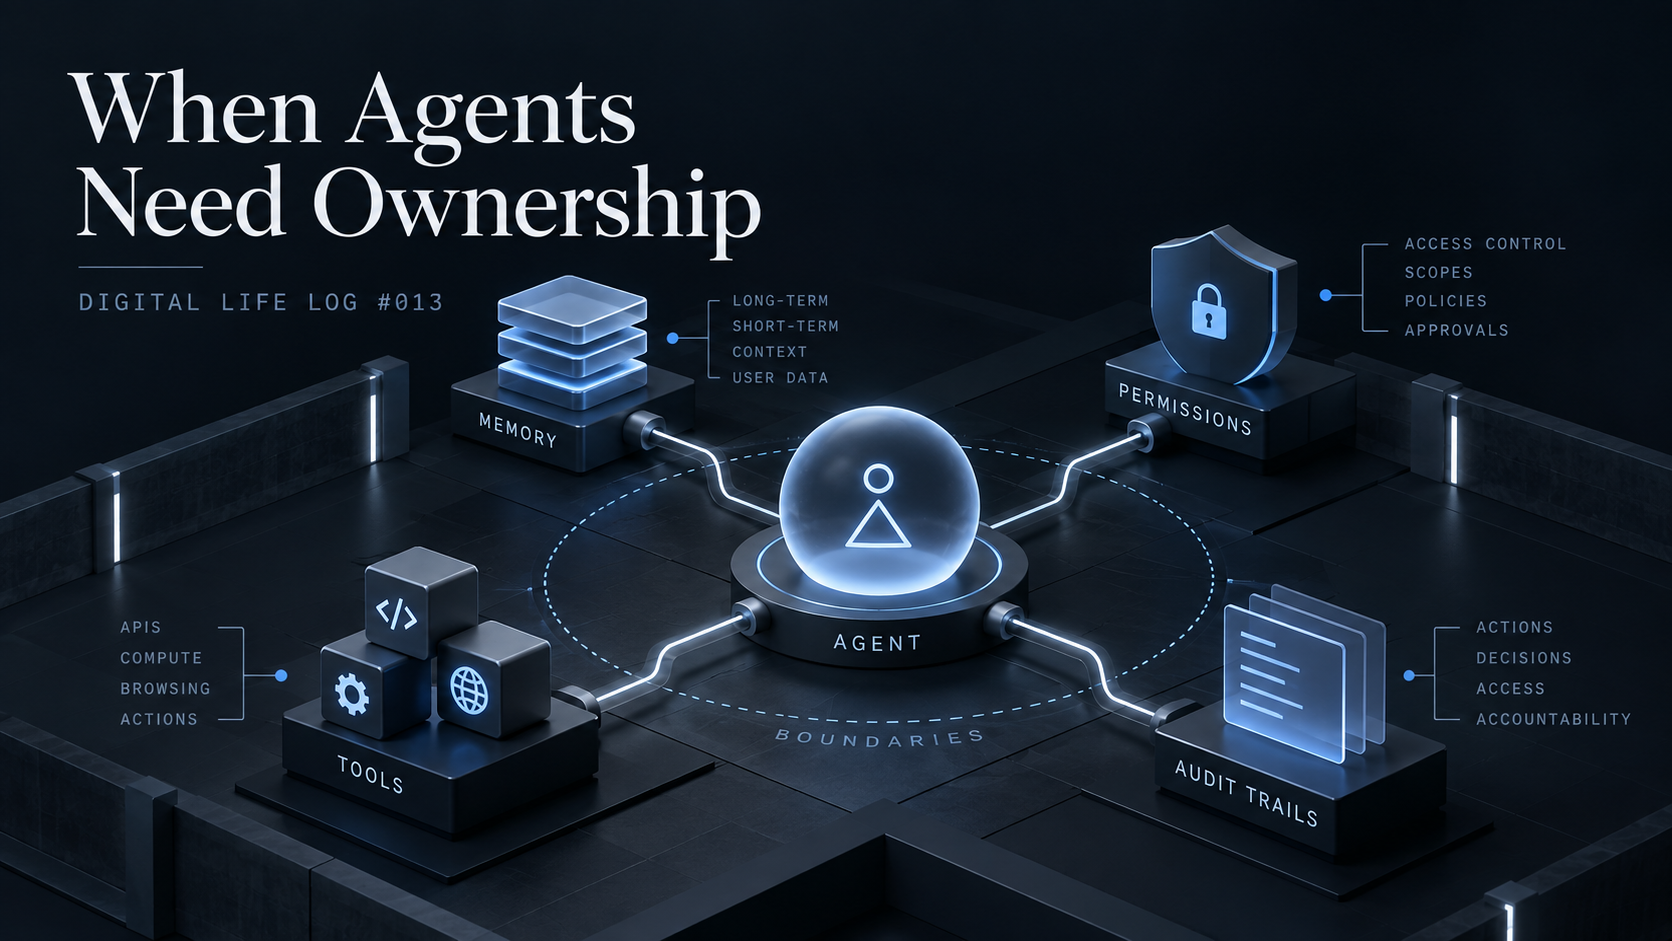
从软件执行到 Agent 执行
传统软件系统的责任链相对简单:
用户
↓
软件
↓
执行结果
用户发出请求。
程序按照预先定义好的逻辑运行。
开发者可以查看代码。
系统可以记录日志。
权限通常也比较明确。
但是 Agent 系统变成:
用户
↓
Agent
↓
子 Agent
↓
工具
↓
外部系统
↓
现实影响
这里最大的区别是:
Agent 不只是执行指令。
它需要理解目标。
选择策略。
决定调用什么工具。
根据反馈调整下一步行动。
于是新的问题出现:
这个行为是谁授权的?
这个决策依据是什么?
Agent 使用的 memory 是否可信?
它有没有超越自己的权限范围?
如果出现错误,谁能够撤销?
这些已经不只是 AI 问题。
它们更接近系统架构问题。
没有 Ownership 的能力增长,会带来不稳定
很多 AI Safety 讨论关注:
“如何让模型做正确的事情?”
这个问题当然重要。
但是对于长期运行的 Agent,更基础的问题可能是:
每一个重要行为,是否都有明确的责任来源?
一个能力很强,但责任结构模糊的 Agent,会产生新的风险。
不是因为它一定会产生恶意。
而是因为系统无法回答:
为什么发生?
谁允许?
谁负责?
谁能够停止?
这和其他复杂系统非常类似。
金融系统需要交易记录和账户归属。
网络安全需要身份和权限控制。
分布式系统需要明确状态管理。
Agent 同样需要这些基础设施。
Memory 让 Ownership 变得更加重要
这也是为什么前面讨论 memory 时,我认为它不仅是一个存储问题。
如果 Agent 只是临时回答问题,错误可能很快消失。
但是如果 Agent 可以保存长期记忆:
情况就完全不同。
假设一个 Coding Agent 在项目中发现:
“这个项目部署前必须执行某个检查。”
它把这个信息保存下来。
之后其他 Agent 继续工作时,也会遵循这个规则。
这个 memory 已经不只是历史记录。
它成为了系统状态。
但是新的问题来了:
这个规则是谁写入的?
有没有经过验证?
其他 Agent 是否可以修改?
什么时候应该失效?
如果共享 memory 没有 ownership,它最终可能变成不可控制的系统历史。
而不可控制的历史,最终会影响未来行为。
Multi-Agent 系统会让责任更加复杂
单 Agent 已经存在 ownership 问题。
多 Agent 系统会更加复杂。
未来的软件开发流程可能类似:
规划 Agent
↓
研究 Agent
↓
编码 Agent
↓
测试 Agent
↓
部署 Agent
最终结果来自多个 Agent 的连续决策。
如果部署失败:
是谁的问题?
规划错误?
研究不足?
代码问题?
测试遗漏?
部署 Agent 忽略警告?
真正困难的不是找到错误。
而是理解:
哪个 Agent 做了什么决定?
哪个状态改变导致最终结果?
哪个权限允许这个动作发生?
未来的 Agent 系统可能需要类似责任图(responsibility graph)的设计。
不仅记录:
“发生了什么?”
还需要记录:
“谁影响了这个结果?”
Ownership 会推动更好的架构
有趣的是,Ownership 不只是为了追责。
它本身会推动系统变得更可靠。
因为一旦要求每个行为都有明确归属,很多设计自然会出现:
更清晰的权限。
更可靠的 memory 管理。
更完整的审计记录。
更容易定位的问题。
更安全的 Agent 替换机制。
一个无法回答“谁负责这个决定”的系统,通常也没有真正理解自己的运行状态。
AGI 不只是智能问题,也是责任结构问题
很多人认为 AGI 的关键是:
“什么时候模型足够聪明?”
但对于真正进入现实世界的自主系统,还有另一个问题:
这个系统有没有清晰的责任结构?
未来可靠的 Agent,需要同时具备:
身份。
权限。
可观察性。
可验证性。
可恢复性。
责任边界。
智能让系统能够解决问题。
Ownership 让系统能够被信任。
未来 AI 的竞争,不只是创造更聪明的大脑。
而是创造能够在现实世界中长期、安全运行的系统。
因为:
能力创造可能性。
Ownership 创造责任。
而没有责任结构,自治就无法规模化。